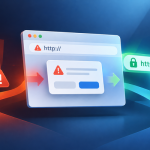
Bắt đầu từ Chrome 154, phát hành trong tháng 10/2026, Google bật mặc định thiết lập “Always Use Secure Connections” (luôn dùng kết nối an toàn). Chrome sẽ thử mở mọi website công khai bằng HTTPS trước; nếu không kết nối an toàn được mà chỉ truy cập được bằng HTTP, trình duyệt sẽ hỏi ý kiến người dùng trước lần truy cập đầu tiên, thay vì chỉ dựa vào nhãn “Không an toàn” trên thanh địa chỉ. Google công bố kế hoạch này từ ngày 28/10/2025, và áp dụng sớm từ tháng 4/2026 (Chrome 147) cho người dùng bật chế độ Duyệt web an toàn nâng cao (Enhanced Safe Browsing).
Với người dùng, thay đổi này giúp giảm nguy cơ vô tình truy cập qua kết nối không mã hóa. Với doanh nghiệp có website riêng, đây là lúc nên rà soát lại chứng chỉ và các bước chuyển hướng.
Cảnh báo của Chrome thực sự có nghĩa gì?
HTTPS mã hóa dữ liệu trên đường truyền giữa trình duyệt và máy chủ, còn HTTP thông thường thì không. Khác biệt này quan trọng khi người dùng đăng nhập, gửi biểu mẫu hoặc trao đổi thông tin riêng tư, vì dữ liệu không mã hóa có nguy cơ bị theo dõi hoặc sửa đổi bởi bên có khả năng can thiệp vào đường truyền. Lý do Google chọn hỏi trước thay vì chỉ hiển thị nhãn là nhiều trang HTTP chuyển ngay sang HTTPS, khiến người dùng không kịp nhìn thấy cảnh báo trong khi rủi ro đã xảy ra.
Cần phân biệt kết nối không an toàn với website lừa đảo. Một website doanh nghiệp hợp pháp vẫn có thể chưa cấu hình HTTPS đúng cách; ngược lại, website giả mạo cũng có thể dùng HTTPS. Chứng chỉ hợp lệ không đồng nghĩa đơn vị vận hành website đáng tin cậy.
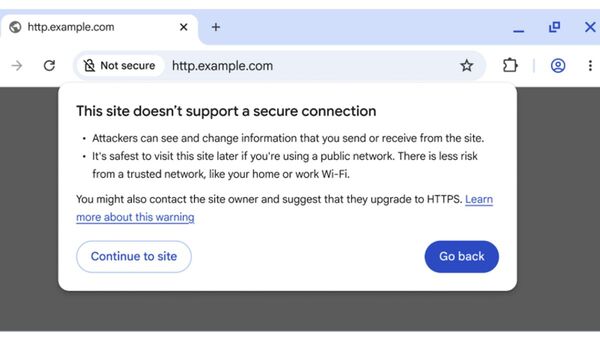
Trình duyệt hỏi người dùng trước lần truy cập đầu tiên vào trang chỉ mở được bằng HTTP, thay vì chỉ hiện nhãn “Không an toàn” trên thanh địa chỉ. (Nguồn: dock. Google)
Website đã có HTTPS, vì sao vẫn có thể bị cảnh báo?
Đây là điểm chủ website dễ bỏ qua nhất. Chrome thử HTTPS trước cho mọi địa chỉ, nên nếu tên miền phục vụ được HTTPS thì người dùng không bị cảnh báo chỉ vì liên kết được ghi bằng http://. Vấn đề phát sinh khi một tên miền trong chuỗi truy cập không có HTTPS hoạt động.
Giả sử https://www.congty.vn chạy tốt, nhưng tên miền không kèm www hoặc một tên miền cũ chỉ được cấu hình chuyển hướng bằng HTTP và chưa có chứng chỉ riêng. Khi khách nhập địa chỉ đó, Chrome không kết nối được bằng HTTPS và có thể cảnh báo trước cả khi nhận được lệnh chuyển hướng. Mọi tên miền tham gia vào chuỗi chuyển hướng đều cần có HTTPS hợp lệ, kể cả khi nó chỉ đóng vai trò chuyển tiếp.
Tên miền chính, bản có www, tên miền cũ, dịch vụ chuyển tiếp tên miền hay liên kết theo dõi chiến dịch quảng cáo đều có thể nằm trong chuỗi này. Vì vậy, mở trang chủ một lần thấy bình thường chưa đủ để kết luận cấu hình đã hoàn chỉnh.
Chủ website nên kiểm tra những gì?
Cách nhanh nhất là tự trải nghiệm như một khách truy cập. Google khuyến nghị chủ website và bộ phận kỹ thuật bật thiết lập “Always Use Secure Connections” trong Chrome (tại chrome://settings/security) để nhận diện những địa chỉ có thể gây cảnh báo. Sau đó, hãy thử truy cập bằng tên miền chính và bản có www, cả với http:// lẫn https://, và theo dõi ba điều: trình duyệt có mở thẳng bằng HTTPS không, có yêu cầu xác nhận không, và cuối cùng có đến đúng địa chỉ dự kiến không.
Nếu website chưa có HTTPS, nên liên hệ đơn vị quản trị máy chủ hoặc nhà cung cấp hosting để triển khai chứng chỉ TLS. Nhiều nhà cung cấp hiện hỗ trợ chứng chỉ miễn phí, nên chi phí không còn là lý do để tiếp tục vận hành bằng HTTP. Nếu đã có chứng chỉ, cần kiểm tra thêm:
- Chứng chỉ còn hiệu lực, bao phủ đúng mọi tên miền đang dùng (gồm cả bản có
wwwvà tên miền cũ) và máy chủ được cấu hình chính xác. - Các chuyển hướng giữa tên miền, từ HTTP sang HTTPS hay qua dịch vụ trung gian đều hoạt động, không có chặng nào chỉ chạy được qua HTTP.
- Liên kết nội bộ, liên kết quảng cáo và dịch vụ chuyển tiếp không đưa khách qua một chặng HTTP không cần thiết.
Người dùng nên làm gì khi nhìn thấy cảnh báo?
Với website lạ, lựa chọn an toàn nhất là quay lại, đặc biệt khi bạn định nhập mật khẩu, thông tin cá nhân hoặc dữ liệu thanh toán. Không nên bỏ qua cảnh báo chỉ vì trang trông chuyên nghiệp.
Cảnh báo mặc định chỉ áp dụng với website công khai; các địa chỉ mạng nội bộ như 192.168.0.1 hay tên máy chủ nội bộ không bị tính. Nếu một website của công ty hoặc địa chỉ quen thuộc đang bị cảnh báo, hãy hỏi bộ phận kỹ thuật trước khi tiếp tục. Có thể website đang dùng cấu hình cũ, nhưng điều đó không làm kết nối HTTP trở nên an toàn.
Chrome không cảnh báo lặp lại với những trang người dùng truy cập thường xuyên, và người dùng có thể tắt hẳn thiết lập này. Tuy vậy, việc không còn cảnh báo không chứng minh website đã được sửa hay kết nối đã được mã hóa. Cảnh báo của trình duyệt cũng chỉ là một lớp bảo vệ bổ sung, không thay thế việc kiểm tra địa chỉ website và cảnh giác trước những con đường lây lan mã độc phổ biến.
HTTPS đang trở thành yêu cầu cơ bản của website
Chrome không chặn hẳn các website cũ, vì cảnh báo vẫn có thể bỏ qua. Thay đổi này buộc người dùng chủ động hơn trước khi chấp nhận một kết nối không mã hóa, và cũng khiến chủ website không thể coi HTTPS là tùy chọn.
Với doanh nghiệp, việc cần làm không chỉ là mua hoặc cài chứng chỉ SSL/TLS, mà là cấu hình HTTPS xuyên suốt từ tên miền khách nhập vào đến trang đích cuối cùng. Một website hoạt động ổn định không nên buộc khách hàng phải tự quyết định có bỏ qua cảnh báo bảo mật hay không.
Gamma Content