

Công nghệ đứng phía sau cách đăng nhập này thường được gọi là passkey. Tháng 9/2026, Microsoft bắt đầu đưa passkey thành phương thức xác thực mặc định trong Microsoft Entra ID dành cho tổ chức và doanh nghiệp. Những người vẫn sử dụng SMS hoặc cuộc gọi để xác thực sẽ dần được hướng sang phương thức mới.
Nhưng tại sao một mã OTP gửi về đúng số điện thoại của mình lại bị xem là chưa đủ an toàn?
Đăng nhập không cần mật khẩu hoạt động như thế nào?
Passkey có thể hiểu đơn giản là một “chìa khóa số” được thiết bị giữ thay cho mật khẩu mà người dùng phải nhớ.
Khi tạo passkey, hệ thống sử dụng một cặp khóa mã hóa. Một phần được dịch vụ lưu giữ, còn khóa riêng được bảo vệ trên thiết bị hoặc trong trình quản lý thông tin đăng nhập của người dùng. Khi đăng nhập, thiết bị xác nhận đúng chủ sở hữu bằng vân tay, khuôn mặt hoặc mã PIN.
Điểm quan trọng là người dùng không phải nhập bí mật đó vào website.
Ví dụ, với mật khẩu truyền thống, một website giả có thể dựng giao diện giống hệt trang đăng nhập thật và dụ người dùng nhập email, mật khẩu. Kẻ gian sau đó lấy chính những thông tin này để đăng nhập vào website thật.
Passkey hoạt động theo cách khác. Khóa được tạo cho đúng website hoặc dịch vụ tương ứng và không thể đơn giản mang sang một website giả để sử dụng. Vì vậy, kiểu lừa đảo dựng trang đăng nhập giả để “xin” mật khẩu trở nên khó thực hiện hơn.
Vì sao mã SMS cũng có thể trở thành điểm yếu?
Mã OTP qua SMS rõ ràng an toàn hơn việc chỉ sử dụng mật khẩu. Tuy nhiên, nó vẫn là một thông tin mà con người có thể đọc, nhập và gửi cho người khác.
Đây chính là điểm mà kẻ lừa đảo có thể khai thác.
Một tình huống rất quen thuộc là người dùng nhận cuộc gọi giả danh ngân hàng hoặc nhân viên hỗ trợ kỹ thuật. Đối tượng nói rằng tài khoản đang gặp sự cố và yêu cầu đọc mã vừa được gửi về điện thoại. Nếu nạn nhân cung cấp mã, lớp bảo vệ thứ hai gần như đã bị trao cho kẻ gian.
Ngoài phishing – hình thức giả mạo để đánh cắp thông tin – SMS còn có thể đối mặt với những hình thức tấn công như chiếm quyền số điện thoại hoặc đánh cắp mã trong quá trình xác thực.
Microsoft hiện đánh giá SMS và cuộc gọi là những phương thức xác thực dễ bị phishing hơn passkey. Đây là lý do hãng đang giảm phụ thuộc vào chúng trong hệ thống dành cho doanh nghiệp.
Microsoft đang thay đổi cách xác thực ra sao?
Từ ngày 1/9/2026, Microsoft bắt đầu đưa passkey thành trải nghiệm xác thực mặc định trong Microsoft Entra ID. Người dùng thuộc các tổ chức đang bật SMS hoặc cuộc gọi xác thực có thể được nhắc đăng ký passkey khi thực hiện xác thực đa yếu tố.
Mốc quan trọng tiếp theo là ngày 1/2/2027. Microsoft dự kiến ngừng tự cung cấp việc gửi SMS và cuộc gọi xác thực trong Entra ID đối với phần lớn nhóm người dùng thuộc phạm vi thay đổi. Những tổ chức có yêu cầu đặc biệt vẫn có thể sử dụng nhà cung cấp viễn thông bên ngoài được hỗ trợ.
Cần lưu ý rằng đây là thay đổi đối với Microsoft Entra ID – hệ thống quản lý danh tính và quyền truy cập chủ yếu dành cho tổ chức – chứ không có nghĩa mọi mã OTP SMS trên mọi tài khoản Microsoft hay mọi dịch vụ trực tuyến sẽ biến mất vào tháng 2/2027.
Sự phân biệt này khá quan trọng vì người dùng phổ thông rất dễ hiểu nhầm thông tin “Microsoft bỏ SMS” thành một thay đổi áp dụng cho tất cả tài khoản.
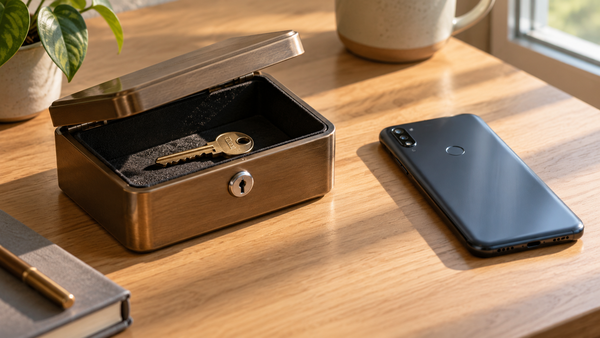
Dùng vân tay đăng nhập có phải gửi vân tay cho website?
Đây cũng là một hiểu nhầm thường gặp.
Khi dùng passkey, việc quét vân tay hoặc khuôn mặt chủ yếu là cách thiết bị xác nhận người đang cầm máy có quyền sử dụng khóa đăng nhập. Website không cần nhận hình ảnh khuôn mặt hay dữ liệu vân tay để thực hiện quá trình xác thực.
Có thể hình dung điện thoại giống như một chiếc két chứa chìa khóa. Vân tay không phải chiếc chìa khóa được gửi lên mạng mà nó là cách mở két để thiết bị được phép sử dụng chiếc chìa khóa bên trong.
Đây là lý do trải nghiệm bên ngoài trông có vẻ rất đơn giản: chạm vân tay rồi đăng nhập. Tuy nhiên, nhưng cơ chế bảo mật phía sau lại khác đáng kể so với việc gửi mật khẩu hay mã OTP.
Có nên chuyển sang đăng nhập bằng passkey?
Nếu một dịch vụ uy tín đang sử dụng hỗ trợ passkey, đây là phương thức đáng cân nhắc thay cho việc phụ thuộc hoàn toàn vào mật khẩu và SMS.
Tuy nhiên, người dùng vẫn cần bảo vệ chính thiết bị và tài khoản dùng để đồng bộ passkey. Mã PIN màn hình quá dễ đoán, thiết bị dùng chung không được kiểm soát hoặc quy trình khôi phục tài khoản yếu vẫn có thể tạo ra rủi ro.
Bảo mật vì thế không biến thành câu chuyện “có passkey là tuyệt đối an toàn”.
Thay đổi đáng chú ý hơn là cách chúng ta chứng minh danh tính trên Internet đang dịch chuyển. Trong nhiều năm, người dùng phải tạo một bí mật rồi cố gắng không để người khác biết. Với đăng nhập không cần mật khẩu, hệ thống chuyển sang sử dụng một chìa khóa số mà người dùng không cần nhìn thấy, ghi nhớ hay nhập vào website.
Điều đó vừa giúp thao tác đăng nhập đơn giản hơn, vừa loại bỏ một trong những điểm yếu lâu đời nhất của mật khẩu: con người có thể bị lừa để tự tay đưa nó cho kẻ khác.
Gamma Content